클라우드 플레어 Error 1033은 클라우드플레어Tunnel이 정상적으로 연결되지 않을 때 나타날 수 있습니다. cloudflared 상태부터 DNS, 인증 정보, 방화벽까지 7가지 점검 항목을 순서대로 확인하세요.
웹사이트나 관리자 페이지가 잘 열리다가 갑자기 Cloudflare Error 1033 화면으로 바뀌면 당황스럽습니다. 주소를 잘못 입력하지 않았는데 접속이 막히면 서버 자체에 문제가 생긴 것처럼 느껴지기도 합니다.
하지만 Error 1033은 대개 방문자와 원본 서버를 이어주는 Cloudflare Tunnel 연결에 문제가 생겼다는 신호입니다. 서버를 새로 설치하거나 DNS를 무작정 변경하기 전에 cloudflared 상태와 터널 설정부터 확인하는 편이 안전합니다.
이번에는 오류가 나타나는 원인부터 7가지 복구 방법, 재발 방지를 위한 점검 항목까지 살펴보겠습니다. 특히 Error 1033과 502 Bad Gateway는 원인이 다를 수 있으므로 오류 번호와 터널 상태를 먼저 구분해야 합니다.
클라우드 플레어 Error 1033 의미와 증상
Cloudflare Error 1033은 Cloudflare Tunnel이 Cloudflare 네트워크에 정상적으로 연결되어 있지 않을 때 나타나는 오류입니다.
방문자의 요청을 전달할 정상적인 cloudflared 연결을 찾지 못한 상황입니다.
쉽게 말하면 방문자와 실제 웹사이트 사이를 이어주는 통로가 끊긴 상태입니다. 도메인 이름 자체가 잘못됐다기보다 Cloudflare가 요청을 전달할 연결 지점을 찾지 못하는 데서 문제가 시작됩니다.
클라우드플레어Tunnel은 서버에 설치한 cloudflared 프로그램이 Cloudflare 네트워크로 연결을 만들고, 방문자의 요청을 내부 서비스까지 전달하는 방식입니다.
일반적인 연결 흐름은 다음과 같습니다.
방문자 → Cloudflare Edge → Cloudflare Tunnel → cloudflared → 내부 웹 서비스
방문자가 도메인에 접속하면 Cloudflare Edge가 요청을 받습니다. 이후 연결된 터널을 통해 서버 내부의 웹사이트나 애플리케이션으로 요청을 전달합니다.
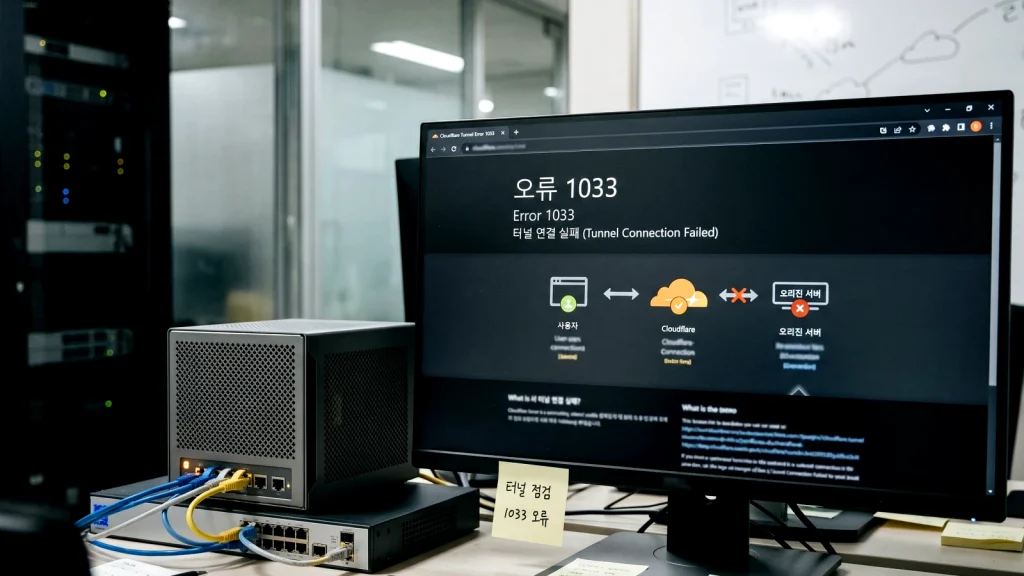
이 과정에서 cloudflared 프로그램이 종료되거나 인증에 실패하면 상황이 달라집니다. Cloudflare Edge가 요청을 전달할 정상적인 연결 지점을 찾지 못하면서 Error 1033을 표시할 수 있습니다.
영향을 받는 대상도 일반 웹사이트에 한정되지 않습니다. 같은 터널에 연결한 API, 관리자 페이지, Docker 컨테이너 기반 서비스에서도 접속 문제가 생길 수 있습니다.
여기서 Error 1033을 일반적인 웹페이지 오류와 혼동하지 않는 것이 중요합니다.
- 404 Not Found: 요청한 페이지나 리소스를 찾지 못한 상태입니다.
- 500 Internal Server Error: 서버 내부에서 요청을 처리하는 중 문제가 발생한 상태입니다.
- Error 1033: Cloudflare가 트래픽을 전달할 정상적인 터널 연결을 찾지 못한 상태입니다.
따라서 브라우저 캐시를 삭제하거나 주소를 반복해서 입력하는 것만으로 해결되지 않을 수 있습니다. 우선 Cloudflare와 cloudflared 사이의 연결을 확인해야 합니다.
터널 상태부터 구분하기
Cloudflare 대시보드에서 Networking > Tunnels로 이동해 터널 상태를 확인하세요. 서버에서 cloudflared tunnel list 명령을 실행하면 등록된 터널 목록도 확인할 수 있지만, 실제 연결 상태는 대시보드에서 살펴보는 편이 좋습니다.
대시보드에 표시되는 상태는 현재 연결 상황을 파악하는 출발점입니다. 상태에 따라 먼저 살펴볼 항목도 달라집니다.
| 상태 | 의미 | 먼저 확인할 항목 |
|---|---|---|
| Healthy | Cloudflare 네트워크와 터널 연결이 정상 | 내부 웹 서비스와 ingress 설정 |
| Inactive | 터널에 연결된 cloudflared 인스턴스가 없는 상태 | 실행 명령과 설치 상태 |
| Down | 연결되었던 cloudflared 프로세스가 중단된 상태 | 서비스 중지, 서버 종료, 네트워크 변경 |
| Degraded | 일부 연결에 문제가 있는 상태 | 로그와 방화벽 설정 |
여기서 Healthy가 모든 서비스의 정상 작동을 뜻하지는 않는다는 점을 기억하세요. 이 상태는 cloudflared와 Cloudflare 사이의 연결이 정상이라는 의미입니다.
터널이 Healthy인데도 웹페이지가 열리지 않는다면 내부 웹 서버와 애플리케이션까지 별도로 확인해야 합니다. 터널 연결과 실제 서비스 응답은 서로 다른 영역이기 때문입니다.
Error 1033 주요 원인 7가지
Cloudflare Error 1033은 하나의 원인으로만 발생하지 않습니다. cloudflared 프로그램이 멈췄을 수도 있고, DNS가 잘못된 터널을 가리키거나 방화벽이 외부 통신을 차단했을 수도 있습니다.
먼저 대표적인 원인을 구분해 두면 불필요한 설정 변경을 줄일 수 있습니다.
| 주요 원인 | 확인할 내용 |
|---|---|
| cloudflared 중지 | 서비스 종료, 비정상 종료, 서버 재부팅 |
| 인증 정보 오류 | 잘못된 토큰, 인증서, 자격 증명 파일 |
| DNS 레코드 오류 | CNAME이 잘못된 터널 UUID를 가리키는 상태 |
| 방화벽 차단 | Cloudflare로 나가는 터널 연결이 막힌 상태 |
| 내부 서비스 중지 | Nginx, Apache, Node.js, Docker 서비스 상태 |
| ingress 설정 오류 | config.yml의 도메인과 내부 주소가 맞지 않는 상태 |
| 터널 삭제 또는 연결 해제 | Cloudflare 계정에서 터널이 삭제되거나 연결이 끊긴 상태 |
이 가운데 cloudflared 중지와 인증 정보 오류는 터널 연결 자체에 영향을 줍니다. 반면 내부 웹 서비스가 중단된 경우에는 터널이 정상이어도 페이지가 열리지 않을 수 있습니다.
모든 항목을 처음부터 수정할 필요는 없습니다. 우선 대시보드에서 터널 상태를 확인하고, 표시된 상태와 서버 로그에 따라 점검 범위를 좁히는 편이 효율적입니다.
Cloudflare Error 1033 해결 방법 7가지
1. cloudflared 서비스 다시 시작
가장 먼저 확인할 부분은 서버에서 실행되는 cloudflared 서비스입니다. 이 프로그램이 중단되면 Cloudflare 네트워크와 서버 사이의 터널 연결도 끊길 수 있습니다.
리눅스 서버라면 SSH로 접속한 뒤 다음 명령을 차례대로 실행하세요.
1단계. 서비스 상태 확인
sudo systemctl status cloudflared먼저 cloudflared가 현재 실행 중인지 확인합니다. 출력 결과에 inactive 또는 failed가 표시된다면 서비스가 정상적으로 작동하지 않는 상태일 수 있습니다.
2단계. 서비스 다시 시작
sudo systemctl restart cloudflared서비스가 중지된 상태라면 위 명령으로 다시 시작할 수 있습니다. 실행 후에는 상태가 정상적으로 바뀌었는지 한 번 더 확인하세요.
3단계. 최근 오류 로그 확인
sudo journalctl -u cloudflared -n 100 --no-pager최근 로그 100개를 확인하는 명령입니다. 인증 실패, 네트워크 연결 오류, 설정 파일을 읽지 못하는 문제 등이 표시되는지 살펴보세요.
4단계. 도메인 접속 확인
서비스가 정상적으로 실행되면 브라우저에서 기존 도메인을 다시 열어봅니다. 대시보드에서도 터널 상태가 Healthy로 바뀌었는지 확인하면 좋습니다.
서비스를 다시 시작했는데도 곧바로 중단된다면 단순 연결 문제만은 아닐 수 있습니다. 인증 정보가 잘못됐거나 설정 파일에 오류가 있을 가능성도 있습니다.
이때는 서비스를 반복해서 실행하기보다 로그에 표시된 첫 번째 오류 문장부터 확인하세요. 최초 오류가 이후 문제의 원인을 찾는 단서가 될 수 있습니다.
Windows Server와 macOS는 설치 방식에 따라 서비스 관리 위치가 다릅니다. 리눅스의 systemctl 명령을 그대로 입력하기보다 각 운영체제의 서비스 관리자나 실행 환경에서 cloudflared 상태를 확인해야 합니다.
2. Cloudflare 대시보드에서 터널 확인
서버에서 cloudflared가 실행 중이어도 Cloudflare 계정에 등록된 터널과 정상적으로 연결되지 않을 수 있습니다. 이때는 대시보드에서 실제 터널 상태를 확인하는 것이 좋습니다.
다음 순서로 이동하세요.
- Cloudflare 대시보드에 로그인합니다.
- Networking > Tunnels 메뉴를 엽니다.
- 문제가 발생한 도메인과 연결된 터널을 선택합니다.
- Healthy, Inactive, Down, Degraded 중 어떤 상태인지 확인합니다.
- 연결되지 않았다면 해당 터널의 실행 명령을 살펴봅니다.
상태에 따라 확인할 부분이 달라집니다. Inactive라면 터널을 만들었지만 cloudflared 연결이 시작되지 않았을 가능성이 있습니다.
Down이라면 기존에 연결되었던 프로그램이 중단됐는지 살펴보세요. Degraded라면 일부 연결에 문제가 남아 있을 수 있으므로 로그와 네트워크 규칙을 함께 확인해야 합니다.
로컬 관리 방식으로 만든 터널은 서버에서 다음 명령으로 실행할 수 있습니다.
cloudflared tunnel run <터널 이름 또는 UUID><터널 이름 또는 UUID> 부분은 실제 Cloudflare 터널 이름이나 UUID로 바꿔야 합니다. 꺾쇠괄호까지 명령어에 그대로 입력하지 마세요.
원격 관리 방식이라면 대시보드의 해당 터널 화면에서 제공하는 설치 및 실행 명령을 사용하세요. 로컬 관리 방식과 원격 관리 방식은 실행 정보가 다를 수 있습니다.
두 방식의 명령을 임의로 섞어 사용하면 예상하지 못한 연결 문제가 생길 수 있습니다. 현재 터널을 어떤 방식으로 관리하고 있는지 먼저 확인하는 것이 좋습니다.
3. DNS CNAME 레코드 확인
터널 상태가 Healthy인데도 특정 도메인에서 Error 1033이 나타난다면 DNS 설정을 살펴봐야 합니다. CNAME이 잘못된 터널 UUID를 가리키고 있으면 Cloudflare가 올바른 연결을 찾지 못할 수 있습니다.
DNS 레코드는 도메인과 터널을 연결하는 역할을 합니다. 특히 터널을 새로 만들거나 도메인을 변경했다면 이전 설정이 남아 있지 않은지 확인해야 합니다.
DNS 확인 순서
- Cloudflare 대시보드에서 해당 도메인의 DNS 메뉴를 엽니다.
- 문제가 발생한 호스트 이름의 레코드를 찾습니다.
- 레코드 유형이 CNAME인지 확인합니다.
- 대상 주소가
UUID.cfargotunnel.com형식인지 확인합니다. - Cloudflare 프록시가 활성화되어 있는지 살펴봅니다.
여기서 UUID는 임의로 입력하는 문자열이 아닙니다. Cloudflare가 해당 터널에 발급한 실제 고유 ID를 사용해야 합니다.
터널을 새로 만들었다면 기존 CNAME에 이전 UUID가 남아 있을 수 있습니다. 대시보드에 표시된 터널 ID와 DNS 대상 주소를 나란히 비교하세요.
일반적인 Cloudflare Tunnel의 CNAME은 해당 터널의 주소를 가리켜야 합니다. 다른 터널의 주소를 사용하고 있다면 DNS 레코드와 실제 연결 관계부터 확인해야 합니다.
특수한 FedRAMP High 환경은 일반적인 주소와 다른 규칙을 사용합니다. 해당 환경에서는 UUID.fed-cfargotunnel.com 주소를 사용하므로 계정에 적용되는 주소 형식을 별도로 확인해야 합니다.
| 구분 | CNAME 대상 형식 |
|---|---|
| 일반적인 터널 | UUID.cfargotunnel.com |
| FedRAMP High 환경 | UUID.fed-cfargotunnel.com |
CNAME을 수정하기 전에는 현재 레코드 값을 기록해 두는 편이 좋습니다. 잘못된 주소를 입력했을 때 기존 설정으로 돌아가기 쉽기 때문입니다.
4. 내부 서버와 웹 서비스 상태 확인
Cloudflare Tunnel이 정상적으로 연결되어 있어도 실제 웹사이트를 실행하는 내부 서비스가 중단되면 페이지가 열리지 않습니다. Nginx, Apache, Node.js 앱 또는 Docker 컨테이너가 정상적으로 작동하는지 확인해야 합니다.
다만 내부 서비스 중단은 Error 1033보다 502 Bad Gateway와 더 직접적으로 연결되는 문제입니다. 두 오류를 같은 원인으로 생각하지 않는 것이 중요합니다.
터널 상태가 Healthy인데 내부 주소로 요청을 전달하지 못한다면 터널 자체의 연결 단절과 구분해서 살펴보세요.
다음 항목을 확인하면 내부 서비스의 상태를 파악할 수 있습니다.
- Nginx 또는 Apache 서비스가 실행 중인지 확인합니다.
- Node.js 등 백엔드 앱의 프로세스가 정상적으로 작동하는지 살펴봅니다.
- Docker를 사용한다면
docker ps명령으로 컨테이너 실행 여부를 확인합니다. - config.yml에 적힌 내부 주소와 포트로 직접 요청을 보냅니다.
내부 서비스가 8080 포트를 사용한다면 다음 명령으로 응답을 확인할 수 있습니다.
curl -v http://localhost:8080여기서 8080은 예시 포트입니다. 실제로는 ingress 규칙의 service 항목에 적힌 주소와 포트를 사용해야 합니다.
서비스가 3000이나 9000 등 다른 포트를 사용한다면 해당 포트로 요청해야 합니다. 모든 서비스를 80이나 443으로 검사하면 실제 서비스가 실행되는 주소를 놓칠 수 있습니다.
curl 명령에서 연결 거부나 응답 지연이 나타난다면 내부 서비스의 실행 상태와 포트 설정을 살펴보세요. 반대로 내부 주소에서는 정상 응답이 오지만 외부 접속만 실패한다면 DNS와 터널 연결 쪽으로 점검 범위를 옮기는 편이 좋습니다.
5. 터널 인증 정보 다시 확인
cloudflared가 실행될 때 인증 토큰이나 자격 증명 파일을 읽지 못하면 Cloudflare 네트워크에 연결하지 못할 수 있습니다. 이때는 config.yml에 적힌 파일 경로와 실제 인증 파일의 위치부터 확인해야 합니다.
특히 서버를 옮겼거나 터널 설정을 변경했다면 인증 파일이 이전 서버에만 남아 있을 수 있습니다. 파일 자체가 존재하는지뿐 아니라 cloudflared를 실행하는 계정이 해당 파일을 읽을 수 있는지도 중요합니다.
로컬 관리 방식의 터널에서 계정 인증이 풀렸다면 다음 명령으로 로그인을 진행할 수 있습니다.
cloudflared tunnel login명령을 실행하면 브라우저에서 Cloudflare 계정과 사용할 도메인을 선택하는 과정으로 이어집니다. 로그인 과정에서 생성된 인증 정보가 서버에 저장되므로 파일 위치와 접근 권한도 확인해야 합니다.
인증 정보 확인 항목
config.yml의 터널 ID가 대시보드의 터널 ID와 같은지 확인합니다.credentials-file에 지정한 경로에 실제 파일이 있는지 살펴봅니다.- cloudflared를 실행하는 서버 계정에 파일을 읽을 권한이 있는지 확인합니다.
- 인증 정보를 바로잡은 뒤 cloudflared 서비스를 다시 시작합니다.
원격 관리 방식은 토큰으로 연결하는 구조일 수 있습니다. 이럴 땐 무조건 cloudflared tunnel login을 반복하기보다 대시보드에서 해당 터널에 제공되는 실행 명령과 토큰을 확인하세요.
로컬 관리 방식과 원격 관리 방식은 인증 정보를 다루는 방법이 다를 수 있습니다. 현재 터널의 관리 방식에 맞는 인증 정보를 사용해야 합니다.
터널을 삭제하거나 새로 만드는 작업은 마지막 선택으로 남겨두는 편이 좋습니다. 기존 터널을 삭제하면 연결된 설정과 자격 증명도 다시 확인해야 하므로, 먼저 현재 인증 파일과 config.yml을 살펴보세요.
6. 방화벽과 네트워크 규칙 확인
서버 방화벽이나 회사 네트워크가 Cloudflare로 나가는 연결을 차단하면 cloudflared가 터널을 유지하지 못할 수 있습니다. 이때 일반적인 웹 접속 포트인 443만 확인해서는 원인을 찾기 어렵습니다.
Cloudflare Tunnel은 Cloudflare 네트워크로 연결할 때 아웃바운드 포트 7844를 사용합니다.
연결 방식에 따라 HTTP/2는 TCP, QUIC는 UDP를 사용하므로 네트워크 환경에 맞춰 통신을 허용해야 합니다.
| 점검 항목 | 확인할 값 |
|---|---|
| 연결 방향 | 서버에서 Cloudflare로 나가는 아웃바운드 |
| 포트 | 7844 |
| 프로토콜 | TCP 또는 UDP |
| 연결 방식 | HTTP/2 또는 QUIC |
| 확인 대상 | 서버 방화벽, 공유기, 호스팅 방화벽, 중간 프록시 |
다음 순서로 네트워크 규칙을 확인하세요.
- 서버 운영체제의 방화벽 규칙을 확인합니다.
- 호스팅 업체에서 제공하는 네트워크 방화벽도 살펴봅니다.
- 아웃바운드 7844 포트의 TCP와 UDP 통신이 허용되는지 확인합니다.
- 공유기나 중간 프록시, 보안 장비가 Cloudflare 연결을 차단하는지 살펴봅니다.
- 규칙을 수정했다면 cloudflared의 터널 상태를 다시 확인합니다.
여기서 연결 방향을 혼동하지 않아야 합니다. Cloudflare Tunnel은 외부에서 서버로 직접 연결하는 대신 서버의 cloudflared가 Cloudflare 네트워크로 연결을 만드는 구조입니다.
따라서 원인을 찾지 않은 상태에서 외부 접속을 위한 80이나 443 인바운드 포트를 모두 개방하는 방식은 피하는 편이 안전합니다. 터널 통신에 필요한 아웃바운드 규칙부터 확인하세요.
회사 네트워크나 호스팅 환경에서는 서버 자체의 방화벽 외에도 중간 네트워크 장비가 연결을 차단할 수 있습니다. 서버의 규칙이 정상인데도 연결되지 않는다면 네트워크 관리자나 호스팅 업체의 방화벽 설정까지 살펴봐야 합니다.
7. config.yml 설정 검사
로컬 관리 방식으로 Cloudflare Tunnel을 운영한다면 config.yml이 도메인과 내부 서비스를 연결하는 핵심 설정 파일입니다. 터널 ID, 인증 파일 위치, 호스트 이름 중 하나라도 잘못되면 요청이 의도한 서비스로 전달되지 않을 수 있습니다.
파일을 열어 다음 항목을 차례로 확인하세요.
tunnel값이 Cloudflare 대시보드의 터널 UUID와 일치하는지 확인합니다.credentials-file이 실제 인증 파일을 가리키는지 살펴봅니다.ingress아래의hostname이 접속할 도메인과 일치하는지 확인합니다.service주소와 포트가 실제 내부 서비스와 같은지 확인합니다.- 여러 규칙이 있다면 호스트 이름이 겹치거나 순서가 잘못되지 않았는지 살펴봅니다.
설정 파일에서는 도메인과 내부 주소를 정확히 연결해야 합니다. 예를 들어 외부에서 접속할 도메인은 맞더라도 내부 서비스 포트가 실제 실행 포트와 다르면 정상적으로 요청을 전달하지 못할 수 있습니다.
설정을 저장한 뒤에는 다음 명령으로 ingress 규칙을 검사할 수 있습니다.
cloudflared tunnel ingress validate이 명령은 설정 파일의 ingress 규칙에 문법상 문제가 있는지 확인할 때 사용합니다. 설정을 변경한 뒤 실행하면 잘못된 규칙을 찾는 데 도움이 됩니다.
특정 주소가 어떤 규칙에 해당하는지 확인하려면 다음 명령을 사용할 수 있습니다.
cloudflared tunnel ingress rule https://example.com여기서 example.com은 실제 접속하려는 도메인으로 바꿔야 합니다. 명령 결과로 해당 주소가 어떤 ingress 규칙과 일치하는지 살펴볼 수 있습니다.
설정 파일의 ingress 규칙에는 일치하지 않는 요청을 처리할 마지막 기본 규칙도 필요합니다. 여러 도메인을 하나의 터널로 연결한다면 각 호스트 이름과 내부 서비스 주소가 올바르게 연결됐는지 함께 확인하세요.
config.yml을 수정하기 전에는 기존 파일을 별도로 복사해 두는 것이 좋습니다. 작은 오타 하나로 연결이 끊길 수 있으므로 변경 전후의 설정을 비교할 수 있게 보관하세요.
Error 1033 재발 방지 점검
한 번 복구했다고 해서 같은 문제가 다시 나타나지 않는 것은 아닙니다. 서버가 재부팅된 뒤 cloudflared가 자동으로 실행되지 않거나 DNS 변경 후 이전 터널 UUID가 남아 있으면 Error 1033이 다시 발생할 수 있습니다.
평소 점검 항목을 정해 두면 장애가 발생했을 때 원인을 찾는 시간도 줄어듭니다.
- cloudflared를 안정 버전으로 업데이트합니다.
- systemd 서비스의 부팅 시 자동 시작 여부를 확인합니다.
- 서비스가 실패했을 때 자동으로 다시 실행되는 설정인지 점검합니다.
- cloudflared 로그를 정기적으로 살펴봅니다.
- DNS 레코드를 수정한 뒤 CNAME 대상과 터널 UUID를 다시 확인합니다.
- 방화벽에서 아웃바운드 7844 통신이 허용되는지 확인합니다.
- Nginx, Apache, 애플리케이션, Docker 컨테이너가 정상적으로 실행되는지 살펴봅니다.
- Cloudflare 대시보드에서 터널 상태가 Healthy인지 확인합니다.
특히 서버 부팅 시 cloudflared가 자동으로 시작되는지 확인하는 것이 중요합니다. 서버가 정상적으로 켜져도 터널 프로그램이 실행되지 않으면 외부에서는 사이트에 접속할 수 없기 때문입니다.
서비스 자동 시작과 오류 발생 시 자동 실행 설정은 서로 다른 항목이므로 각각 확인하세요. 정기적으로 로그를 살펴보는 습관도 연결 문제를 조기에 찾는 데 도움이 됩니다.
마무리: Error 1033, 방문자와 운영자의 대응은 다릅니다
Cloudflare Error 1033이 나타났다고 해서 내 컴퓨터나 인터넷에 문제가 생겼다고 단정할 필요는 없습니다. 다른 브라우저와 기기에서도 접속해 보고, Wi-Fi와 모바일 데이터를 바꿔도 같은 오류가 나타나는지 확인하세요.
VPN을 사용 중이라면 켜거나 끈 상태에서 비교할 수도 있지만, 보안과 개인정보 문제가 있는 무료 VPN을 무작정 설치하는 것은 피하는 편이 좋습니다.
여러 환경에서 같은 오류가 반복된다면 방문자 혼자 해결하기는 어렵습니다. 사이트 관리자에게 오류 화면과 발생 시점을 알려주는 것이 현실적인 대응입니다. 브라우저 초기화나 네트워크 설정 변경을 반복하는 것보다 서버 운영자의 확인이 먼저 필요한 상황입니다.
사이트 운영자라면 Cloudflare 대시보드의 Networking > Tunnels부터 확인하세요.
Down이라면 cloudflared 프로세스와 서버 상태를 살펴보고, Inactive라면 터널 실행 명령과 설치 상태를 확인하면 됩니다. Degraded라면 로그와 방화벽 통신을 함께 살펴보세요.
가장 추천하는 재발 방지 방법은 서버 부팅 시 cloudflared가 자동으로 실행되도록 설정하고, 터널 상태를 주기적으로 확인하는 것입니다. 인증 정보나 config.yml을 수정하기 전에는 원본 파일을 백업하고, DNS 레코드와 터널 UUID도 함께 기록해 두세요.
여러 연결 인스턴스를 운영한다면 로드 밸런싱도 도움이 될 수 있습니다. 다만 단일 연결의 실행 오류나 인증 문제부터 해결하는 것이 우선입니다. 복구가 계속되지 않는다면 cloudflared 로그를 정리해 Cloudflare Support에 문의하는 방법도 있습니다.
결국 Error 1033은 방문자의 브라우저보다 Cloudflare와 원본 서버 사이의 연결을 먼저 살펴봐야 하는 오류입니다.
방문자는 접속 환경을 간단히 확인한 뒤 관리자에게 알리고, 운영자는 터널 상태와 로그부터 확인하면 불필요한 DNS 변경과 서버 설정 수정을 줄일 수 있습니다.
자주 묻는 질문 (FAQ)
Q. Cloudflare Error 1033과 502 Bad Gateway는 무엇이 다른가요?
Error 1033은 Cloudflare가 트래픽을 전달할 정상적인 cloudflared 터널 연결을 찾지 못하는 상태입니다. 터널 연결 자체에 문제가 생겼을 때 나타날 수 있습니다.
502 Bad Gateway는 터널이 Cloudflare에 연결되어 있어도 내부 웹 서비스에 요청을 전달하지 못할 때 나타날 수 있습니다. 대시보드에서 터널 상태가 Healthy인지 먼저 확인하면 두 상황을 구분하는 데 도움이 됩니다.
Q. DNS의 CNAME 레코드만 수정하면 Error 1033이 해결되나요?
CNAME이 잘못된 터널 UUID를 가리키고 있다면 올바른 주소로 수정해 해결할 수 있습니다. 특히 터널을 새로 만들었거나 도메인을 변경했다면 이전 UUID가 남아 있는지 확인하세요.
다만 cloudflared 서비스가 중지됐거나 인증 정보가 잘못된 경우에는 DNS를 변경해도 문제가 남습니다. 먼저 터널 상태를 확인하고 실제 터널 UUID와 CNAME 대상이 일치하는지 살펴보는 것이 좋습니다.
Q. cloudflared 서비스가 실행 중인데도 Error 1033이 나타날 수 있나요?
가능합니다. 프로세스가 실행 중이어도 인증 실패, 네트워크 차단, 터널 설정 오류가 있으면 Cloudflare와 정상적으로 연결되지 않을 수 있습니다.
이때는 sudo journalctl -u cloudflared -n 100 --no-pager 명령으로 로그를 확인하고, Cloudflare 대시보드의 터널 상태도 함께 살펴보세요.
Q. Cloudflare Tunnel을 사용하지 않는데 Error 1033이 나타나면 어떻게 하나요?
해당 도메인의 DNS 레코드가 과거에 만든 터널 주소를 가리키는지 확인해야 합니다. 이전에 Cloudflare Tunnel을 사용했다면 사용하지 않는 터널의 CNAME이 남아 있을 수 있습니다.
현재 서비스 구성과 DNS 레코드를 먼저 확인한 뒤 실제 서비스에 맞는 주소로 정리하세요. 기존 레코드를 확인하지 않고 삭제하거나 변경하면 다른 접속 문제로 이어질 수 있습니다.
Q. Error 1033을 막으려면 어떤 항목을 정기적으로 확인해야 하나요?
cloudflared 업데이트, 서비스 자동 시작, 인증 파일 경로, DNS의 터널 UUID, 아웃바운드 7844 포트, 내부 웹 서비스 상태를 확인하는 것이 좋습니다.
Cloudflare 대시보드에서 터널이 Healthy 상태를 유지하는지도 함께 살펴보세요. 설정을 변경하기 전에는 기존 config.yml과 DNS 정보를 백업해 두면 문제가 생겼을 때 원래 상태로 돌아가기 쉽습니다.